Cómo saber si un código QR es seguro antes de escanearlo
 Por Juan Vega
Para saber si un código QR es seguro antes de escanearlo, parte de un hecho: un QR solo guarda información, normalmente un enlace, y a simple vista no puedes ver a dónde lleva. Los estafadores se aprovechan de eso con el quishing, el phishing con códigos QR, para llevarte a webs falsas que roban contraseñas o datos de tarjeta.
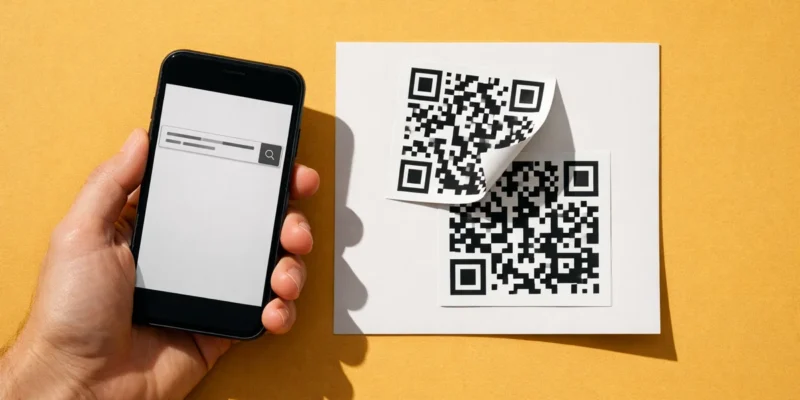
Es una estafa sencilla de montar. Basta una pegatina con un QR falso encima del real en un parquímetro, una carta de restaurante o un cartel, o un correo o una carta con un código que te invita a escanearlo. Esta guía práctica para España te explica dónde mirar, qué comprobar con la cámara del móvil y qué hacer si ya has escaneado uno.
Respuesta rápida: antes de escanear, comprueba que el QR no esté pegado encima de otro. Después apunta con la cámara del móvil, lee la dirección completa que aparece sin pulsarla y, si algo no cuadra, no la abras. No introduzcas contraseñas ni datos bancarios en una web a la que hayas llegado por un QR.
Por qué un código QR esconde el peligro
Un enlace normal te permite fijarte en la dirección antes de hacer clic. Con un QR pierdes esa señal de alerta, porque el destino va dentro de un dibujo de cuadros que nadie lee a ojo. A eso se suman la rapidez y la comodidad con las que escaneamos: apuntamos, abrimos y seguimos con lo nuestro.
El peligro llega después de escanear. Puedes acabar en un formulario de inicio de sesión que copia tus credenciales, en una página de pago falsa o en una red Wi-Fi maliciosa. También puedes llegar a una plataforma de criptomonedas fraudulenta que promete duplicar tus fondos.
Dónde aparecen los QR fraudulentos
- Aparcamientos y parquímetros, con pegatinas colocadas sobre el código original.
- Restaurantes, cartas y carteles.
- Redes Wi-Fi públicas.
- Correos electrónicos, mensajes y cartas que no esperabas.
- Anuncios y paquetes no solicitados.
- Retransmisiones en directo y plataformas de vídeo relacionadas con criptomonedas.
Un ejemplo con GTA 6
Las campañas de phishing que aprovechan el lanzamiento de GTA 6 piden escanear con el móvil personal un QR que llega en un correo. Con ello buscan saltarse la protección del equipo del trabajo. Si un correo te pide eso, no lo hagas: la petición ya es una señal de alarma.
Cómo saber si un código QR es seguro: 5 pasos
- Revisa dónde está el QR. Fíjate en si está pegado encima de otro, si se ve desalineado o con aspecto de añadido, o si ha llegado en un correo o SMS que no esperabas. Si tienes dudas, pasa la uña por el borde: una pegatina puede despegarse, y el QR original no.
- Usa la cámara del móvil y lee la URL completa sin pulsar. La cámara muestra la dirección antes de abrirla. Busca un dominio raro, letras cambiadas (por ejemplo, una «l» en lugar de una «i») o acortadores de enlaces que ocultan el destino real. Si no puedes ver a dónde lleva, no sigas.
- No introduzcas contraseñas ni datos bancarios en una web a la que llegues por un QR. Entra tú escribiendo la dirección en el navegador o desde la app oficial. Ese gesto evita la mayoría de los robos de credenciales. Si el destino simula una tienda, aplica también las señales para saber si una tienda online es falsa.
- Desconfía si el QR pide instalar una app o descargar un archivo. Un código que sirve para ver una carta o consultar una información no debería pedirte instalar nada.
- Para pagos, usa la app oficial del parking o del comercio. No pagues desde una web abierta tras escanear un QR pegado en un poste o en una máquina.
Señales de alarma en un QR sospechoso
Además de comprobar el soporte y la URL, presta atención al mensaje que acompaña al código. Estas son las pistas más habituales:
- Urgencia: frases del tipo «Paga ahora» o «Actúa inmediatamente».
- Premios o regalos que no has pedido.
- Plazos de 48 horas para hacer algo o perderlo.
- Petición de escanear con el móvil personal un QR que llega al correo del trabajo.
- URLs extrañas o acortadas al leer la dirección con la cámara.
- Pegatinas sobre otros códigos o QR desalineados.
Es la misma lógica que en los mensajes de texto fraudulentos. Si quieres ver cómo se repite el patrón, mira lo que ocurrió con los SMS falsos del banco, que también juegan con la prisa y el miedo.
Errores comunes al escanear códigos QR
- Escanear y abrir sin mirar. Solución: lee siempre la dirección que muestra la cámara antes de tocar nada.
- Fiarte del logotipo o del diseño de la web. Copiarlos es fácil. Fíjate en la dirección, no en el aspecto.
- Dar por bueno un QR por estar en un sitio «oficial». Una pegatina puede estar encima del original. Compruébalo.
- Iniciar sesión «rápido» tras llegar por un QR. Solución: entra por tu cuenta, escribiendo la dirección o desde la app oficial.
- Instalar lo que te pide la web. Si el QR te lleva a una descarga o a instalar una app, cierra la página.
- Escanear el QR del correo del trabajo con el móvil personal. Es justo lo que piden estas campañas. No lo hagas.
Qué hacer si ya has escaneado un QR y has metido datos
Si ya has escaneado el código e introducido información, actúa rápido y con orden:
- Cambia la contraseña de la cuenta afectada, y de cualquier otra donde la repitas.
- Activa la verificación en dos pasos en esa cuenta. Si el servicio lo permite, valora las passkeys, que sustituyen a la contraseña y no se pueden «regalar» en una web falsa.
- Llama a tu banco si diste los datos de la tarjeta, para que la bloqueen y revisen los movimientos.
- Llama al 017, la línea gratuita de ayuda en ciberseguridad de INCIBE, para que te orienten en tu caso.
Mantener el móvil bien protegido también ayuda. Si algún día lo pierdes, repasa qué hacer si te roban el móvil con los pasos para bloquearlo y denunciar.
Nuestra recomendación
Trata cada QR como un enlace de origen desconocido. Escanéalo solo cuando sepas quién lo ha puesto y para qué, y no hagas nada con él sin leer antes la dirección completa. Para pagar o iniciar sesión, evita el QR y usa la app oficial o escribe tú la dirección. Es un hábito de seguridad informática que cuesta unos segundos y evita casi todos los problemas.
Como norma, si un QR te mete prisa, te ofrece un premio o te pide instalar algo, para y no continúes. Un código QR legítimo no necesita que decidas en cinco minutos.
Preguntas frecuentes
¿Se puede saber a dónde lleva un QR sin abrirlo?
Sí. La cámara del móvil muestra la dirección antes de abrirla. Léela entera sin pulsar y comprueba si el dominio es raro, tiene letras cambiadas o es un acortador.
¿Qué es el quishing?
Quishing es el phishing con códigos QR. Consiste en usar un QR falso, pegado sobre uno real o enviado por correo o carta, para llevarte a una web que roba contraseñas o datos de tarjeta.
¿Es seguro pagar el parking escaneando el QR del parquímetro?
No es lo más prudente, porque pueden haber pegado una pegatina encima del código original. Para pagar usa la app oficial del parking o del comercio.
¿Qué hago si un QR me pide instalar una app?
Desconfía y no la instales. Cierra la página, y si necesitas el servicio, busca la app oficial por tu cuenta en la tienda de aplicaciones.
¿Te ha sido útil? Añade HoyTech como fuente preferida y verás más noticias nuestras en Google.
También te puede gustar
Estafas de GTA 6: no piques con el bono de 4.000 dólares
Compartir ubicación en tiempo real en Google Maps: guía
Amazon Prime gratis 30 días: cómo activarlo y cancelarlo
Más en:Helptech
Copia de seguridad de WhatsApp en Android y iPhone: guía
Descargar mapas sin conexión en Google Maps: guía paso a paso